
-
OllyDbg
大小:3.7M语言:中文 类别:编程开发系统:WinAll



标签:
OllyDbg 是一款备受逆向工程与软件安全领域专业人士推崇的动态调试工具,它凭借其强大的分析能力和直观的可视化界面,在众多调试器中独树一帜。无论是分析恶意软件行为、探索软件内部运行机制,还是进行深度的程序兼容性排查,OllyDbg 都能提供高效、精准的底层支持。它能够加载并分析 32 位可执行文件,通过实时反汇编、内存断点与寄存器追踪,帮助使用者清晰透视代码执行脉络。本文将为您详细介绍 OllyDbg 的核心功能与实际应用,并提供详尽的安装与上手指导,助您快速掌握这一专业利器。
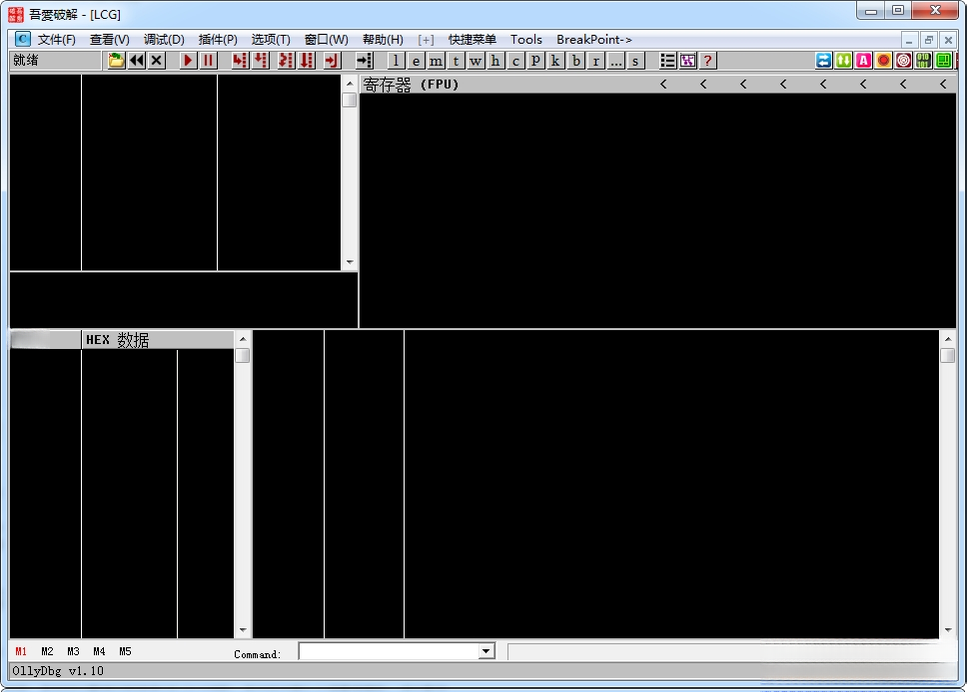
OllyDbg 的界面设计充分考虑了调试工作的实际需求,将代码窗口、寄存器窗口、数据窗口和堆栈窗口有序整合,所有关键信息一目了然。即使是初次接触的调试新手,也能通过其清晰的布局快速定位所需功能,配合自定义的快捷键体系,能够极大提升操作效率,减少在繁琐指令间切换的时间成本。
该工具内置了先进的自动分析算法,能够智能识别函数边界、循环结构和跳转关系,并自动标注出函数参数与局部变量。这一特性极大简化了逆向分析流程,让使用者无需在冗长的汇编指令中逐条梳理,即可快速把握程序的核心逻辑架构,为后续的深入调试打下坚实基础。
OllyDbg 支持多种断点类型,包括普通断点、条件断点、内存断点和硬件断点。使用者可以针对特定内存地址、API 函数调用或寄存器数值变化设置精确的触发条件,实现对程序运行流程的精准控制。同时,其日志追踪功能能够详细记录程序执行路径,为排查间歇性崩溃或无响应问题提供宝贵线索。
OllyDbg 拥有活跃的第三方插件社区,通过加载各类插件,可以轻松实现脚本自动化调试、补丁生成、内存搜索增强等高级功能。这种开放的架构让 OllyDbg 能够不断适应新的分析需求,始终保持其在该领域内的强劲生命力与适应性。
| 功能模块 | 具体操作 | 适用场景 |
|---|---|---|
| 文件加载 | 通过“文件”菜单或直接拖拽 EXE/DLL 文件至主界面即可载入程序,载入后程序会停留在系统断点处。 | 开始进行任何调试任务前的基础操作。 |
| 断点管理 | 在代码窗口选中指令,按 F2 键切换断点;通过“查看”菜单下的“断点”窗口可管理所有已设置断点。 | 定位关键算法、跳过无效代码段、追踪特定函数调用。 |
| 单步调试 | F7 键单步步入(进入函数内部),F8 键单步步过(执行整个函数调用),F9 键运行到下一断点。 | 逐条分析代码逻辑,观察每条指令执行后的寄存器与内存变化。 |
| 内存转储 | 在数据窗口使用 Ctrl+G 跳转到指定内存地址,可对内存进行编辑与保存操作。 | 解密数据、修改程序变量、分析网络数据包缓存。 |
| 可执行文件修改 | 在代码窗口直接编辑十六进制字节或汇编指令,右键选择“复制到可执行文件”即可保存修改。 | 制作补丁、去除程序限制、修改程序行为。 |
对于初次接触 OllyDbg 的用户,建议先从简单的 CrackMe 程序开始练习,这类程序通常没有复杂的反调试机制,适合熟悉基本操作流程。
在 Windows 10/11 的 64 位系统上运行 OllyDbg 时,请务必以管理员身份运行,否则可能导致驱动加载失败或权限不足,无法附加到目标进程,这是最常见的启动问题之一。
若调试过程中出现异常崩溃,请先检查是否加载了不兼容的第三方插件,可尝试在插件目录中临时移除所有 DLL 文件后重新启动,以排查插件冲突。
对于需要调试 64 位程序的情况,OllyDbg 本身并不支持,您需要寻找其他替代工具,但 OllyDbg 的调试思想与汇编基础是完全通用的。
调试器附加到正在运行的程序时,若遇到反调试检测导致进程退出,可以尝试使用“隐藏 OllyDbg”相关的插件功能来规避检测,但请注意,在分析恶意软件时务必在虚拟机环境中进行,避免对真实系统造成感染风险。
在分析网络程序时,建议结合 Wireshark 等抓包工具同步使用,以便于交叉验证 OllyDbg 中观察到的数据处理逻辑,提高分析效率与准确性。
请务必牢记,使用 OllyDbg 分析他人商业软件并去除其版权保护或授权限制属于违法行为,仅应将此工具用于学习研究、漏洞挖掘或分析自有软件。建议使用者遵守相关法律法规与职业道德。
高危警告:切勿在未备份原始文件的情况下直接修改系统关键进程或商业软件,错误的修改可能导致系统崩溃或软件永久损坏,务必在虚拟机中先行验证。
优化技巧:在“选项”->“实时调试”中设置合适的异常处理选项,将忽略常见的非致命异常,能让调试过程更加流畅,避免频繁中断。
温馨提示:对于调试过程中产生的临时文件或转储文件,建议定期清理,避免占用过多磁盘空间。
| 软件名称 | 核心优势 | 用户评分 |
|---|---|---|
| IDA Pro | 交互式反汇编,流程图分析强 | ★★★★★ |
| x64dbg | 开源调试器,支持64位程序 | ★★★★☆ |
| Cheat Engine | 内存扫描修改,游戏修改利器 | ★★★★☆ |
| WinDbg | 微软官方内核调试工具 | ★★★★☆ |
在 OllyDbg 中设置断点通常使用 F2 键,但若想在特定 API 函数上设置断点,以便在程序调用该函数时自动中断,则需要通过命令行或“查看”菜单中的“断点”窗口进行操作。例如,在命令行框中输入 "bp MessageBoxA" 并按回车,即可在 MessageBoxA 函数入口处设置一个临时断点。程序运行到该 API 被调用时便会暂停,此时您可以查看堆栈窗口中的参数,判断消息框的内容与父窗口句柄。若需要设置条件断点,比如在 EAX 寄存器等于特定值时触发,可以右键点击断点地址,选择“条件”,输入表达式如 "EAX==12345"。掌握这些断点技巧能极大提升逆向定位的效率。
搜索不到 Messagebox 相关 API 通常是因为目标程序使用了动态解析 API 地址的方式,通过哈希或序号动态获取函数入口,而非直接静态导入。此时,您需要先运行程序,待其将 API 地址解析完毕后,再在 OllyDbg 中切换到“调用堆栈”或使用“搜索”->“当前模块”->“名称”来查找。如果仍然找不到,可以尝试在程序调用 Messagebox 后,通过查看堆栈中的返回地址来定位调用点,或者直接对内存区域设置访问断点,以捕获对函数指针的访问。
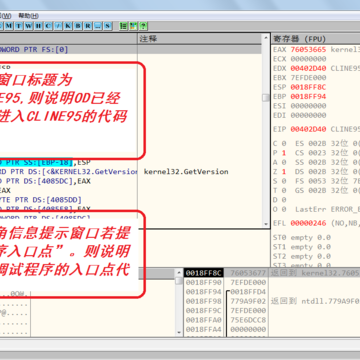
查看目标程序是否加壳,最直接的方法是使用 PE 查看工具如 DIE(Detect It Easy),但仅凭 OllyDbg 也能初步判断。首先,将程序载入 OllyDbg,观察入口点(EP)的代码。如果 EP 处的汇编指令是 PUSHAD 且紧跟着 CALL 或 JMP 指令,这通常是加壳的典型特征。其次,查看程序的区段表(通过插件或内存窗口),若区段名称是 .UPX、.ASPack、.nsp0 等非常规命名,则基本可以确定加了壳。此外,如果程序载入后 CPU 窗口显示的代码与常见的 VC++/Delphi 入口特征(如 PUSH EBP; MOV EBP,ESP)完全不同,也提示可能加壳。对于加壳程序,需要先进行脱壳处理才能进行有效的静态分析。
厂商名称:
包名:OllyDbg
MD5值:5cb7c0f893f27149c65af1bf7660b4b3

R语言86.1M0人在玩R语言是开源强大的统计分析与数据可视化工具,支持海量扩展包,适用于科研、金融、生物等领域。本页提供安全下载与安装教程,涵盖核心功能、操作技巧及常见问题解答,帮助新手快速上手,提升数据
下载
Anaconda514.8M0人在玩Anaconda是数据科学领域最流行的Python发行版,集成conda包管理与超250个科学库,支持Windows、macOS和Linux。下载Anaconda,即可快速搭建Python开发环境,轻松管理虚拟环境与依赖包,是数据分析
下载
Dependency Walker627KB0人在玩Dependency Walker 是一款经典的 Windows 依赖查看工具,能够深度分析 EXE 与 DLL 文件的模块依赖关系,帮助开发者解决程序启动报错、缺少 DLL 等问题。它支持 32/64 位系统,提供函数级解析和动
下载
Foxtable狐表67.5M0人在玩Foxtable狐表是一款国产数据管理快速开发工具,支持可视化设计、大数据处理、权限控制和一键发布,无需深厚编程基础即可构建企业级管理系统。本站提供Foxtable官方原版下载,包含完整教程与常见
下载
Navicat for MySQL17.6M0人在玩Navicat for MySQL 是一款功能强大的数据库管理工具,支持 MySQL 与 MariaDB,提供可视化查询构建、数据同步、SQL 编辑等丰富功能。它适用于 Windows 平台,界面友好,操作高效,无论是数据库开
下载
CMake22.3M0人在玩CMake是一款跨平台开源构建自动化工具,通过简洁的CMakeLists.txt配置,支持C/C++项目编译、链接与打包,可生成Visual Studio、Makefile等原生构建文件,极大简化开发流程,适配Windows、Linux、
下载
XAMPP150.3M0人在玩XAMPP 是一款开源免费的Web服务器集成环境软件,集成Apache、MariaDB、PHP和Perl等核心组件,支持Windows、Linux、macOS及Android系统。通过直观的控制面板,用户可一键启动服务,快速搭建本地开
下载
TortoiseSVN(乌龟SVN)16.3M0人在玩TortoiseSVN 是一款Windows平台免费的SVN客户端,集成于右键菜单,支持版本控制、分支合并、冲突解决,适合团队协作与个人项目管理。中文界面,操作简单,安全可靠。
下载
Cisco Packet Tracer198.7M0人在玩Cisco Packet Tracer是思科官方推出的网络仿真模拟器,支持路由交换设备配置、协议仿真与数据包追踪,适配Windows系统,适合网络学习与CCNA备考。免费下载安全可靠,中文界面友好,是构建虚拟网
下载
Microsoft .NET Framework 4.5.166.8M0人在玩Microsoft .NET Framework 4.5.1是微软官方推出的开发运行环境,为Windows系统提供全面的应用程序兼容性支持。该组件能够确保各类主流软件、游戏及企业级工具顺畅运行,有效解决因框架缺失导致的
下载


 百度阅读器
 爱花朵背单词
 txt文本行去重
 鼠大侠鼠标连点器2026
 万能五笔输入法电脑版2026
支持(0) 盖楼(回复)